Domain superphosphat.de kaufen?
Wir ziehen mit dem Projekt
superphosphat.de um.
Sind Sie am Kauf der Domain
superphosphat.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain superphosphat.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
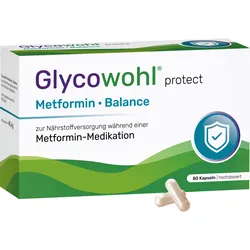
Glycowohl Metformin Balance Nährstoffversorgung 80 STProdukteigenschaften: Bezeichnung: Nahrungsergänzungsmittel - Spezialkomplex mit Vitamin B12, Coenzym Q10, Ingwer und weiteren wichtigen Nährstoffen, Vitaminen und Mineralstoffen Verwendung/Anwendung/Verzehrempfehlung: Zweimal täglich 1 Kapsel unzerkaut mit ausreichend Wasser einnehmen. Die angegebene empfohlene tägliche Verzehrmenge darf nicht überschritten werden. Glycowohl protect Metformin Balance ist für einen regelmäÃYigen und langfristigen Verzehr geeignet. Nährwertdeklaration: Nährstoffe pro 2 Kapseln %NRV* Magnesium 175 mg 47% Coenzym 100 mg ** Ingwer 50 mg ** Cholin 21 mg ** Zink 15 mg 150% Biotin 5,0 mg 10000% Chrom 501 Âμg 1252% Vitamin B12 500 Âμg 20000% Vitamin B9 (Folsäure) 400 Âμg 200% Selen 202 Âμg 367% Vitamin D3 20 Âμg 400% * Referenzmenge für die tägliche Zufuhr gemäÃY EU-Verordnung 1169/2011. ** Keine Angaben vorhanden. Zutaten: Magnesiumoxid, Reismehl vegan, Kapselhülle (Ãoeberzugsmittel (Hydroxypropylmethylcellulose)), Coenzym Q10 (Ubichinon), Zinkbisglycinat, Cholin Bitartrat, Ingwer Pulver, Methylcobalamin, Natriumselenit, Cholecalciferol, D-Biotin, Chrom(III)- Chlorid Hexahydrat, Pteroylmonoglutaminsäure. Allergene: keine Nettofüllmenge: 80 Kapseln = 45,6 g Aufbewahrungsbedingungen: Kühl, trocken und lichtgeschützt lagern. Ursprungsland des Lebensmittels: Deutschland Anschrift des Herstellers: Heilpflanzenwohl GmbH Alt-Moabit 101 D 10559 Berlin Deutschland Telefon: ჽ (0)30 209 66 97 81 Email: customerservice@heilpflanzenwohl.com Weitere Hinweise: Auf die Einnahme weiterer Nahrungsergänzungsmittel mit Zink, Vitamin B12, Selen, Chrom und Folsäure ist zu verzichten. Nicht für Schwangere, Stillende, Jugendliche und Kinder geeignet. Bei bevorstehenden Labortests sollte der Arzt oder das Laborpersonal über die Einnahme von Biotin informiert werden. Die angegebene empfohlene tägliche Verzehrsmenge darf nicht überschritten werden. Nahrungsergänzungsmittel sind kein Ersatz für eine ausgewogene und abwechslungsreiche Ernährung und gesunde Lebensweise. Für kleine Kinder unzugänglich aufbewahren. Quelle: Angaben der Packungsbeilage Stand: 06/202627,29 €*Versand: 4,70 €Sichere Weiterleitung zum Anbieter
-
Glycowohl® Metformin Balance Nährstoffversorgung KapselnAnwendungsgebiet von Glycowohl® Metformin Balance Nährstoffversorgung Kapseln Glycowohl® Metformin Balance Nährstoffversorgung Kapseln ist ein veganes Nahrungsergänzungsmittel und enthält einen hochwertigen 11-fach Spezialkomplex mit Vitamin B12, Coenzym Q10, Ingwer und weiteren wichtigen Nährstoffen, Vitaminen und Mineralstoffen. Dank Glycowohl® Metformin · Balance werden die Aufrechterhaltung des Blutzuckerspiegels ¹, der Energiestoffwechsel ² und die Schleimhäute ³ unterstützt. Es dient zur Nährstoffversorgung während einer MetforminMedikation. Darüber hinaus enthält der Nährstoffkomplex einen hochwertigen IngwerExtrakt. Ingwer ist eine vielseitige Pflanze mit reichhaltigen Inhaltsstoffen und wird in der traditionellen Medizin geschätzt. ¹Blutzuckerspiegel: Chrom trägt zur Aufrechterhaltung eines normalen Blutzuckerspiegels bei. ²Energiestoffwechsel: Vitamin B12 trägt zu einem normalen Energiestoffwechsel bei. ³Schleimhäute: Biotin trägt zur Erhaltung normaler Schleimhäute bei.Mit Ingwer-Extrakt.Wirkstoffe / Inhaltsstoffe / ZutatenZutaten von Glycowohl® Metformin Balance Nährstoffversorgung Kapseln:Magnesiumoxid, Reismehl vegan, Kapselhülle (Überzugsmittel (Hydroxypropymethylcellulose)), Coenzym Q10 (Ubichinon), Zinkbisglycinat, Cholin Bitartrat, Ingwer Pulver, Methylcobalamin, Natriumselenit, Cholecalciferol, D-Biotin, Chrom(III)- Chlorid Hexahydrat, Pteroylmono-glutaminsäure.Zusammensetzungpro Tagesdosis (= 2 Kapseln)% NRV*Magnesium175 mg47 %Coenzym Q10100 mg**Ingwer50 mg**Cholin21 mg**Zink15 mg150 %Biotin5 mg10.000 %Chrom501 µg1.252 %Vitamin B12500 µg20.000 %Vitamin B9 (Folsäure)400 µg200 %Selen202 µg367 %Vitamin D320 µg400 %* NRV = Nährstoffbezugswert gemäß Lebensmittelinformations-Verordnung (EU) Nr. 1169/2011**kein NRV festgelegtGegenanzeigenBei bekannter Überempfindlichkeit gegenüber einen der oben genannten Inhaltsstoffe sollte dieses Produkt nicht angewendet werden.Auf29,62 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie können ungünstige Wachstumsbedingungen wie Trockenheit und Nährstoffmangel das Pflanzenwachstum beeinflussen?
Ungünstige Wachstumsbedingungen wie Trockenheit können das Pflanzenwachstum beeinträchtigen, da Wasser für die Photosynthese und den Transport von Nährstoffen essentiell ist. Nährstoffmangel kann das Wachstum ebenfalls hemmen, da Pflanzen bestimmte Nährstoffe benötigen, um Proteine, Enzyme und andere wichtige Moleküle zu produzieren. Insgesamt können ungünstige Wachstumsbedingungen zu vermindertem Wachstum, geringerer Ernteertrag und gestörter Entwicklung der Pflanzen führen. **
-
Was sind die Vorteile von Mulch für die Bodenverbesserung und Pflanzenwachstum?
Mulch hilft, Feuchtigkeit im Boden zu speichern und reduziert somit den Wasserbedarf der Pflanzen. Durch den Abbau des Mulchs werden Nährstoffe freigesetzt, die den Boden fruchtbarer machen. Mulch schützt die Wurzeln vor extremen Temperaturen und reduziert das Unkrautwachstum. **


Was sind die Vorteile von Tierdung als natürlicher Dünger für die Bodenverbesserung?
Tierdung enthält wichtige Nährstoffe wie Stickstoff, Phosphor und Kalium, die das Pflanzenwachstum fördern. Durch die Zugabe von Tierdung wird die Bodenstruktur verbessert und die Wasserspeicherfähigkeit erhöht. Außerdem trägt Tierdung zur Förderung der Bodenbiologie bei und reduziert somit den Bedarf an chemischen Düngemitteln. **
Wie kann die Nährstoffaufnahme durch eine ausgewogene Ernährung und die Vermeidung von Nährstoffmangel verbessert werden?
Eine ausgewogene Ernährung, die reich an Obst, Gemüse, Vollkornprodukten, magerem Eiweiß und gesunden Fetten ist, kann die Nährstoffaufnahme verbessern. Die Vermeidung von stark verarbeiteten Lebensmitteln und zuckerhaltigen Getränken kann ebenfalls dazu beitragen, den Nährstoffmangel zu reduzieren. Die regelmäßige Einnahme von Nahrungsergänzungsmitteln kann helfen, eventuelle Lücken in der Ernährung zu schließen. Eine ausreichende Flüssigkeitszufuhr und regelmäßige körperliche Aktivität können ebenfalls dazu beitragen, die Nährstoffaufnahme zu verbessern. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Glycowohl Metformin Balance Nährstoffversorgung 80 STProdukteigenschaften: Bezeichnung: Nahrungsergänzungsmittel - Spezialkomplex mit Vitamin B12, Coenzym Q10, Ingwer und weiteren wichtigen Nährstoffen, Vitaminen und Mineralstoffen Verwendung/Anwendung/Verzehrempfehlung: Zweimal täglich 1 Kapsel unzerkaut mit ausreichend Wasser einnehmen. Die angegebene empfohlene tägliche Verzehrmenge darf nicht überschritten werden. Glycowohl protect Metformin Balance ist für einen regelmäÃYigen und langfristigen Verzehr geeignet. Nährwertdeklaration: Nährstoffe pro 2 Kapseln %NRV* Magnesium 175 mg 47% Coenzym 100 mg ** Ingwer 50 mg ** Cholin 21 mg ** Zink 15 mg 150% Biotin 5,0 mg 10000% Chrom 501 Âμg 1252% Vitamin B12 500 Âμg 20000% Vitamin B9 (Folsäure) 400 Âμg 200% Selen 202 Âμg 367% Vitamin D3 20 Âμg 400% * Referenzmenge für die tägliche Zufuhr gemäÃY EU-Verordnung 1169/2011. ** Keine Angaben vorhanden. Zutaten: Magnesiumoxid, Reismehl vegan, Kapselhülle (Ãoeberzugsmittel (Hydroxypropylmethylcellulose)), Coenzym Q10 (Ubichinon), Zinkbisglycinat, Cholin Bitartrat, Ingwer Pulver, Methylcobalamin, Natriumselenit, Cholecalciferol, D-Biotin, Chrom(III)- Chlorid Hexahydrat, Pteroylmonoglutaminsäure. Allergene: keine Nettofüllmenge: 80 Kapseln = 45,6 g Aufbewahrungsbedingungen: Kühl, trocken und lichtgeschützt lagern. Ursprungsland des Lebensmittels: Deutschland Anschrift des Herstellers: Heilpflanzenwohl GmbH Alt-Moabit 101 D 10559 Berlin Deutschland Telefon: ჽ (0)30 209 66 97 81 Email: customerservice@heilpflanzenwohl.com Weitere Hinweise: Auf die Einnahme weiterer Nahrungsergänzungsmittel mit Zink, Vitamin B12, Selen, Chrom und Folsäure ist zu verzichten. Nicht für Schwangere, Stillende, Jugendliche und Kinder geeignet. Bei bevorstehenden Labortests sollte der Arzt oder das Laborpersonal über die Einnahme von Biotin informiert werden. Die angegebene empfohlene tägliche Verzehrsmenge darf nicht überschritten werden. Nahrungsergänzungsmittel sind kein Ersatz für eine ausgewogene und abwechslungsreiche Ernährung und gesunde Lebensweise. Für kleine Kinder unzugänglich aufbewahren. Quelle: Angaben der Packungsbeilage Stand: 06/202627,29 €*Versand: 4,70 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Glycowohl® Metformin Balance Nährstoffversorgung KapselnAnwendungsgebiet von Glycowohl® Metformin Balance Nährstoffversorgung Kapseln Glycowohl® Metformin Balance Nährstoffversorgung Kapseln ist ein veganes Nahrungsergänzungsmittel und enthält einen hochwertigen 11-fach Spezialkomplex mit Vitamin B12, Coenzym Q10, Ingwer und weiteren wichtigen Nährstoffen, Vitaminen und Mineralstoffen. Dank Glycowohl® Metformin · Balance werden die Aufrechterhaltung des Blutzuckerspiegels ¹, der Energiestoffwechsel ² und die Schleimhäute ³ unterstützt. Es dient zur Nährstoffversorgung während einer MetforminMedikation. Darüber hinaus enthält der Nährstoffkomplex einen hochwertigen IngwerExtrakt. Ingwer ist eine vielseitige Pflanze mit reichhaltigen Inhaltsstoffen und wird in der traditionellen Medizin geschätzt. ¹Blutzuckerspiegel: Chrom trägt zur Aufrechterhaltung eines normalen Blutzuckerspiegels bei. ²Energiestoffwechsel: Vitamin B12 trägt zu einem normalen Energiestoffwechsel bei. ³Schleimhäute: Biotin trägt zur Erhaltung normaler Schleimhäute bei.Mit Ingwer-Extrakt.Wirkstoffe / Inhaltsstoffe / ZutatenZutaten von Glycowohl® Metformin Balance Nährstoffversorgung Kapseln:Magnesiumoxid, Reismehl vegan, Kapselhülle (Überzugsmittel (Hydroxypropymethylcellulose)), Coenzym Q10 (Ubichinon), Zinkbisglycinat, Cholin Bitartrat, Ingwer Pulver, Methylcobalamin, Natriumselenit, Cholecalciferol, D-Biotin, Chrom(III)- Chlorid Hexahydrat, Pteroylmono-glutaminsäure.Zusammensetzungpro Tagesdosis (= 2 Kapseln)% NRV*Magnesium175 mg47 %Coenzym Q10100 mg**Ingwer50 mg**Cholin21 mg**Zink15 mg150 %Biotin5 mg10.000 %Chrom501 µg1.252 %Vitamin B12500 µg20.000 %Vitamin B9 (Folsäure)400 µg200 %Selen202 µg367 %Vitamin D320 µg400 %* NRV = Nährstoffbezugswert gemäß Lebensmittelinformations-Verordnung (EU) Nr. 1169/2011**kein NRV festgelegtGegenanzeigenBei bekannter Überempfindlichkeit gegenüber einen der oben genannten Inhaltsstoffe sollte dieses Produkt nicht angewendet werden.Auf29,62 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können ungünstige Wachstumsbedingungen wie Trockenheit und Nährstoffmangel das Pflanzenwachstum beeinflussen?
Ungünstige Wachstumsbedingungen wie Trockenheit können das Pflanzenwachstum beeinträchtigen, da Wasser für die Photosynthese und den Transport von Nährstoffen essentiell ist. Nährstoffmangel kann das Wachstum ebenfalls hemmen, da Pflanzen bestimmte Nährstoffe benötigen, um Proteine, Enzyme und andere wichtige Moleküle zu produzieren. Insgesamt können ungünstige Wachstumsbedingungen zu vermindertem Wachstum, geringerer Ernteertrag und gestörter Entwicklung der Pflanzen führen. **
-
Was sind die Vorteile von Mulch für die Bodenverbesserung und Pflanzenwachstum?
Mulch hilft, Feuchtigkeit im Boden zu speichern und reduziert somit den Wasserbedarf der Pflanzen. Durch den Abbau des Mulchs werden Nährstoffe freigesetzt, die den Boden fruchtbarer machen. Mulch schützt die Wurzeln vor extremen Temperaturen und reduziert das Unkrautwachstum. **
-
Was sind die Vorteile von Tierdung als natürlicher Dünger für die Bodenverbesserung?
Tierdung enthält wichtige Nährstoffe wie Stickstoff, Phosphor und Kalium, die das Pflanzenwachstum fördern. Durch die Zugabe von Tierdung wird die Bodenstruktur verbessert und die Wasserspeicherfähigkeit erhöht. Außerdem trägt Tierdung zur Förderung der Bodenbiologie bei und reduziert somit den Bedarf an chemischen Düngemitteln. **
-
Wie kann die Nährstoffaufnahme durch eine ausgewogene Ernährung und die Vermeidung von Nährstoffmangel verbessert werden?
Eine ausgewogene Ernährung, die reich an Obst, Gemüse, Vollkornprodukten, magerem Eiweiß und gesunden Fetten ist, kann die Nährstoffaufnahme verbessern. Die Vermeidung von stark verarbeiteten Lebensmitteln und zuckerhaltigen Getränken kann ebenfalls dazu beitragen, den Nährstoffmangel zu reduzieren. Die regelmäßige Einnahme von Nahrungsergänzungsmitteln kann helfen, eventuelle Lücken in der Ernährung zu schließen. Eine ausreichende Flüssigkeitszufuhr und regelmäßige körperliche Aktivität können ebenfalls dazu beitragen, die Nährstoffaufnahme zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.